Özellikler

Kimin hangi veriyi göreceğini net kurallarla belirleyin

Yetki yönetimi parola politikasından ibaret değil; erişim, denetim izi ve veri saklama birlikte kurgulanır. Bitrix24'ün rol tabanlı modelini şirket yapınıza göre tasarlıyoruz.

Bir bakışta

  • Rol ve erişim seviyeleri
  • Varlık bazında izin
  • Dışa aktarma ve indirme denetimi
  • Denetim izi ve değişiklik geçmişi
  • Entegrasyon ve uygulama kapsamları
SORUN

Herkesin her şeyi gördüğü CRM, kontrolsüz CRM'dir

  • Tüm satış ekibi tüm müşteri portföyünü görüyor; ayrılan temsilci veriyle birlikte gidiyor.
  • Kimin hangi kaydı ne zaman değiştirdiği izlenemiyor; hata çıktığında kaynak bulunamıyor.
  • Entegrasyon tokenlarına geniş yetki verilmiş; bir uygulamanın nereye eriştiği bilinmiyor.
  • KVKK ve GDPR kapsamında silme ve erişim talebi geldiğinde kimse nereye bakacağını bilmiyor.
  • Kurumsal müşteriler güvenlik anketi gönderiyor, yanıtlar her seferinde sıfırdan hazırlanıyor.
ÇÖZÜM

Yetki matrisini işin gerçeğine göre kuruyoruz

Önce kimin hangi veriye neden ihtiyaç duyduğunu çıkarıyor, sonra bunu Bitrix24'ün rol modeline çeviriyoruz. Varsayılan güvenli ayarlar ve en az ayrıcalık prensibi temel alınır.

  • Rol tabanlı erişim: CRM varlıklarına kimin hangi kapsamda erişeceği kesin tanımlanır.
  • Erişim seviyeleri kendi kaydı, departmanı, alt departmanları ve tüm şirket olarak kademelendirilir.
  • Okuma, yazma, silme, dışa aktarma ve içe aktarma yetkileri ayrı ayrı verilir.
  • Departman hiyerarşisi kurulur; yönetici alt ekibin kayıtlarını otomatik görür.
  • İşlem kayıtları ve değişiklik geçmişiyle denetim izi tutulur.
  • REST API entegrasyonlarına OAuth2 üzerinden yalnızca gereken kapsam verilir.
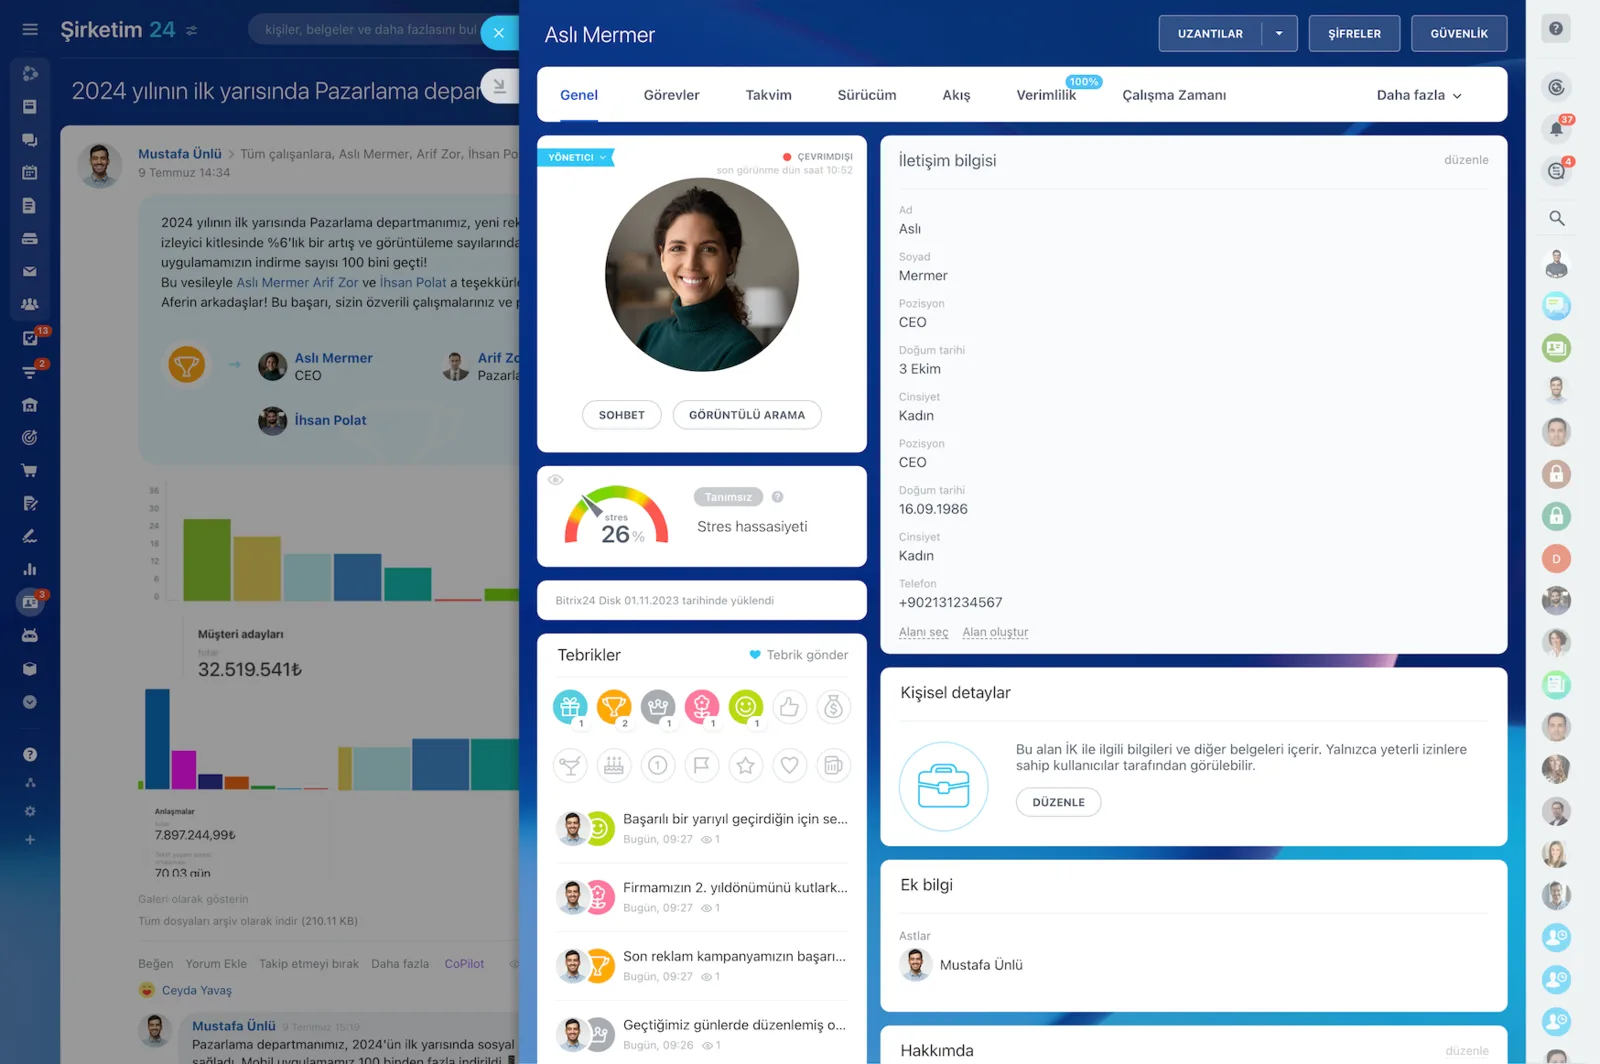
Çalışan profilinde fotoğraf, iletişim bilgileri, pozisyon ve tebrik rozetleri

Erişim kontrolü, kimlik ve oturum güvenliği

Erişim kontrolü, veri sızıntılarında en sık görülen zayıf halkadır. Bitrix24'ün rol tabanlı erişim modeliyle CRM varlıklarına kimin hangi kapsamda erişeceğini kesin olarak tanımlarsınız.

Roller departman hiyerarşisiyle birlikte kurgulandığında yönetici alt ekibin kayıtlarını otomatik görür, temsilci yalnızca kendi portföyünde kalır.

  • Erişim seviyeleri kendi kaydı, departmanı, alt departmanları ve tüm şirket olarak kademelenir.
  • Okuma, yazma, silme, dışa aktarma ve içe aktarma yetkileri ayrı verilir.
  • Lead, fırsat, kişi, şirket, teklif ve fatura için ayrı kurallar yazılır.
  • Çok faktörlü kimlik doğrulama ile oturum güvenliği güçlendirilir.
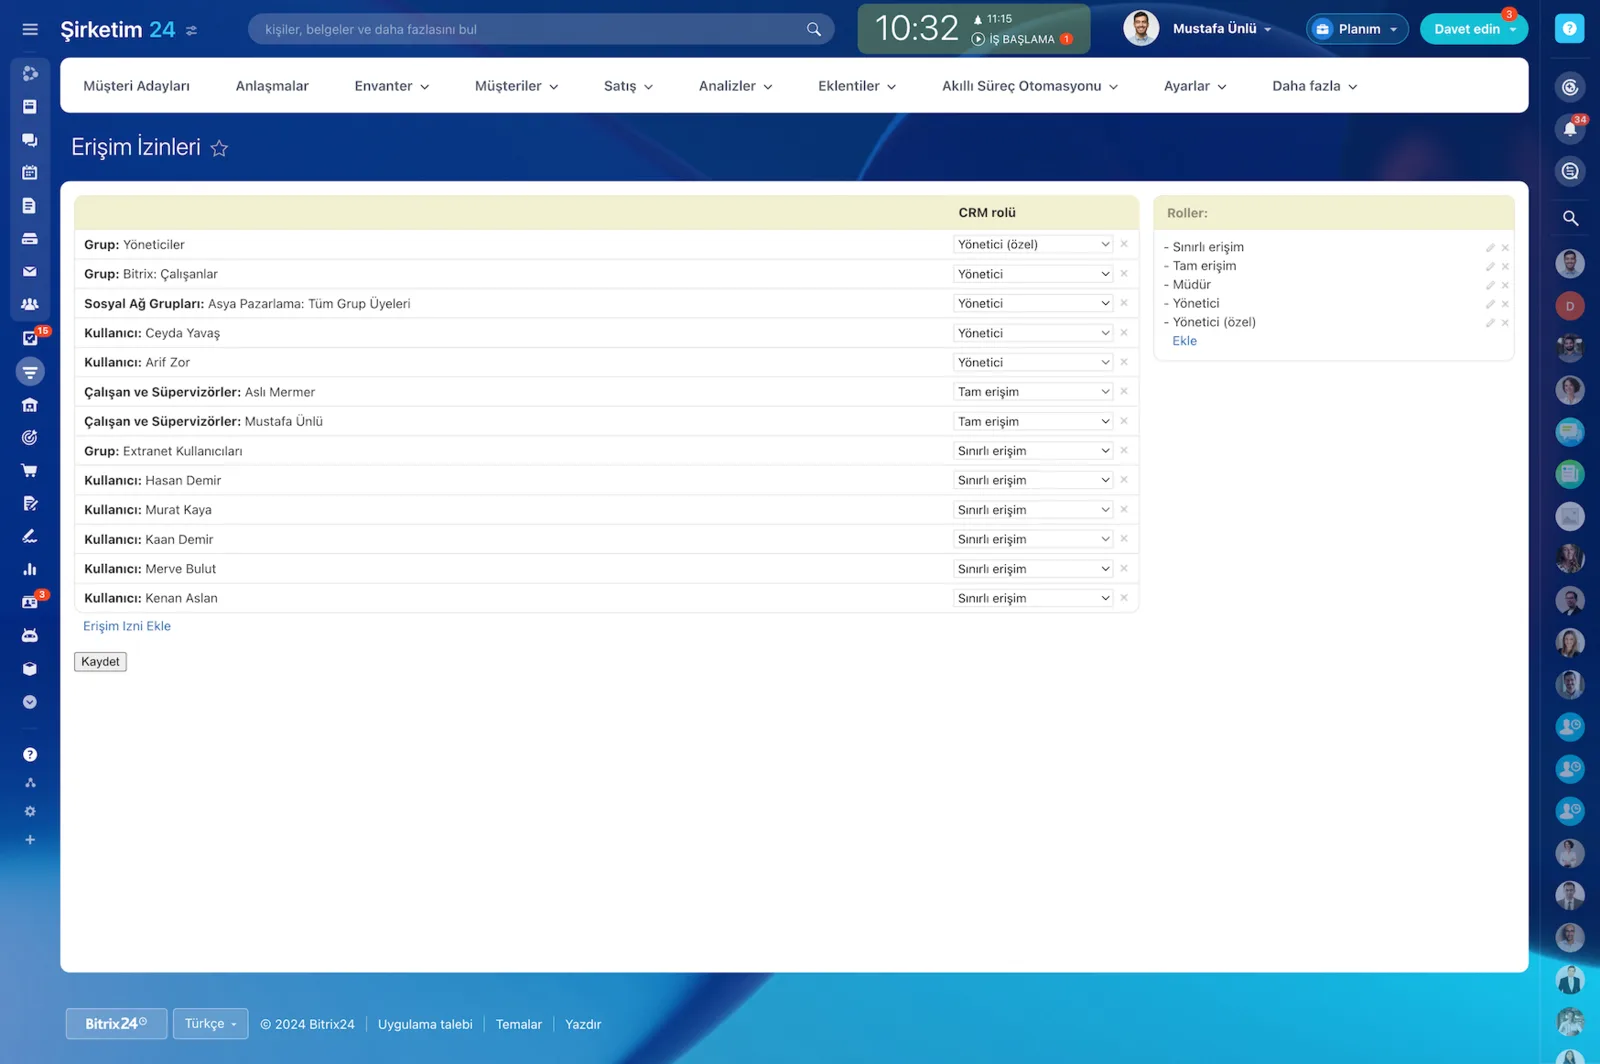
Erişim İzinleri ekranında gruplara ve kullanıcılara tam erişim, sınırlı erişim veya yönetici rolü atanması

Tasarımda güvenlik ve en az ayrıcalık

Güvenlik ve gizlilik Bitrix24 mimarisinin merkezinde yer alır; bu yaklaşım veri koruma mevzuatının tasarımda gizlilik ilkesiyle örtüşür.

Varsayılan güvenli ayarlar, en az ayrıcalık prensibi ve rol tabanlı erişim sayesinde kullanıcılar yalnızca işlerini yapmak için gereken veriye erişir. Biz de yetki matrisini önce ihtiyaçtan, sonra ekrandan kuruyoruz.

  • Varsayılan ayarlar güvenli tarafta başlar; yetki gerektiği kadar açılır.
  • Her rol için görünürlük kapsamı tek tek tanımlanır.
  • Portföyün toplu dışa aktarılması yalnızca yetkili rollerde açık bırakılır.
  • Yetki değişiklikleri yönetici ekranından kod yazmadan yapılır.
Erişim İzinleri ekranında kullanıcı ve gruplara CRM rolü atanması ve sağdaki rol listesi

KVKK ve GDPR'ı süreç olarak kurmak

Uyum bir doküman değil, uçtan uca bir süreçtir; GDPR ihlallerinde 20 milyon avroya veya küresel cironun yüzde 4'üne kadar para cezası riski bulunur.

Bitrix24'te müşteri verisinin yaşam döngüsündeki her adım yönetilebilir hale gelir. İlk temas noktasında rıza veya diğer yasal dayanakların kaydı, aydınlatma metninin sürümü ve bağlantısıyla birlikte tutulur.

  • Rıza kaydı zaman damgası ve aydınlatma metni sürümüyle saklanır.
  • Saklama süresi ve silme talebi akışı tanımlanır.
  • Erişim ve veri taşınabilirliği talepleri için sorumlu ve adım belirlenir.
  • Regüle sektörlerde denetim sıklığı arttığında hazır yanıt kümesi hazır olur.
Veri güvenliğini anlatan kalkan, kilit ve sunucu simgelerinden oluşan çizim

Şifreleme, denetlenebilirlik ve veri yerleşimi

Veri güvenliği, iletim ve bekleme hallerinde uygulanabilir kontroller gerektirir.

Bitrix24'te veri aktarımı TLS ve HTTPS üzerinden şifrelenir; self-hosted dağıtımlarda disk ve veritabanı şifrelemesini kurum standartlarınıza göre konumlandırır, anahtar yönetimini kendi kasanızda yürütürsünüz. Bulut sürümünde bölge tercihi veri egemenliği gereksinimlerinizi destekler.

  • İletimde TLS ve HTTPS, self-hosted kurulumda disk ve veritabanı şifrelemesi.
  • Kayıt bazında değişiklik geçmişi kim, ne zaman, neyi bilgisiyle tutulur.
  • Oturum açma, uygulama yetkilendirme ve dışa aktarma işlemleri izlenebilir.
  • Bulut sürümünde bölge tercihi yapılabilir; AB bölgesi seçeneği sunulur.
  • Regüle sektörler için self-hosted dağıtım ve altyapı kontrolü mümkündür.
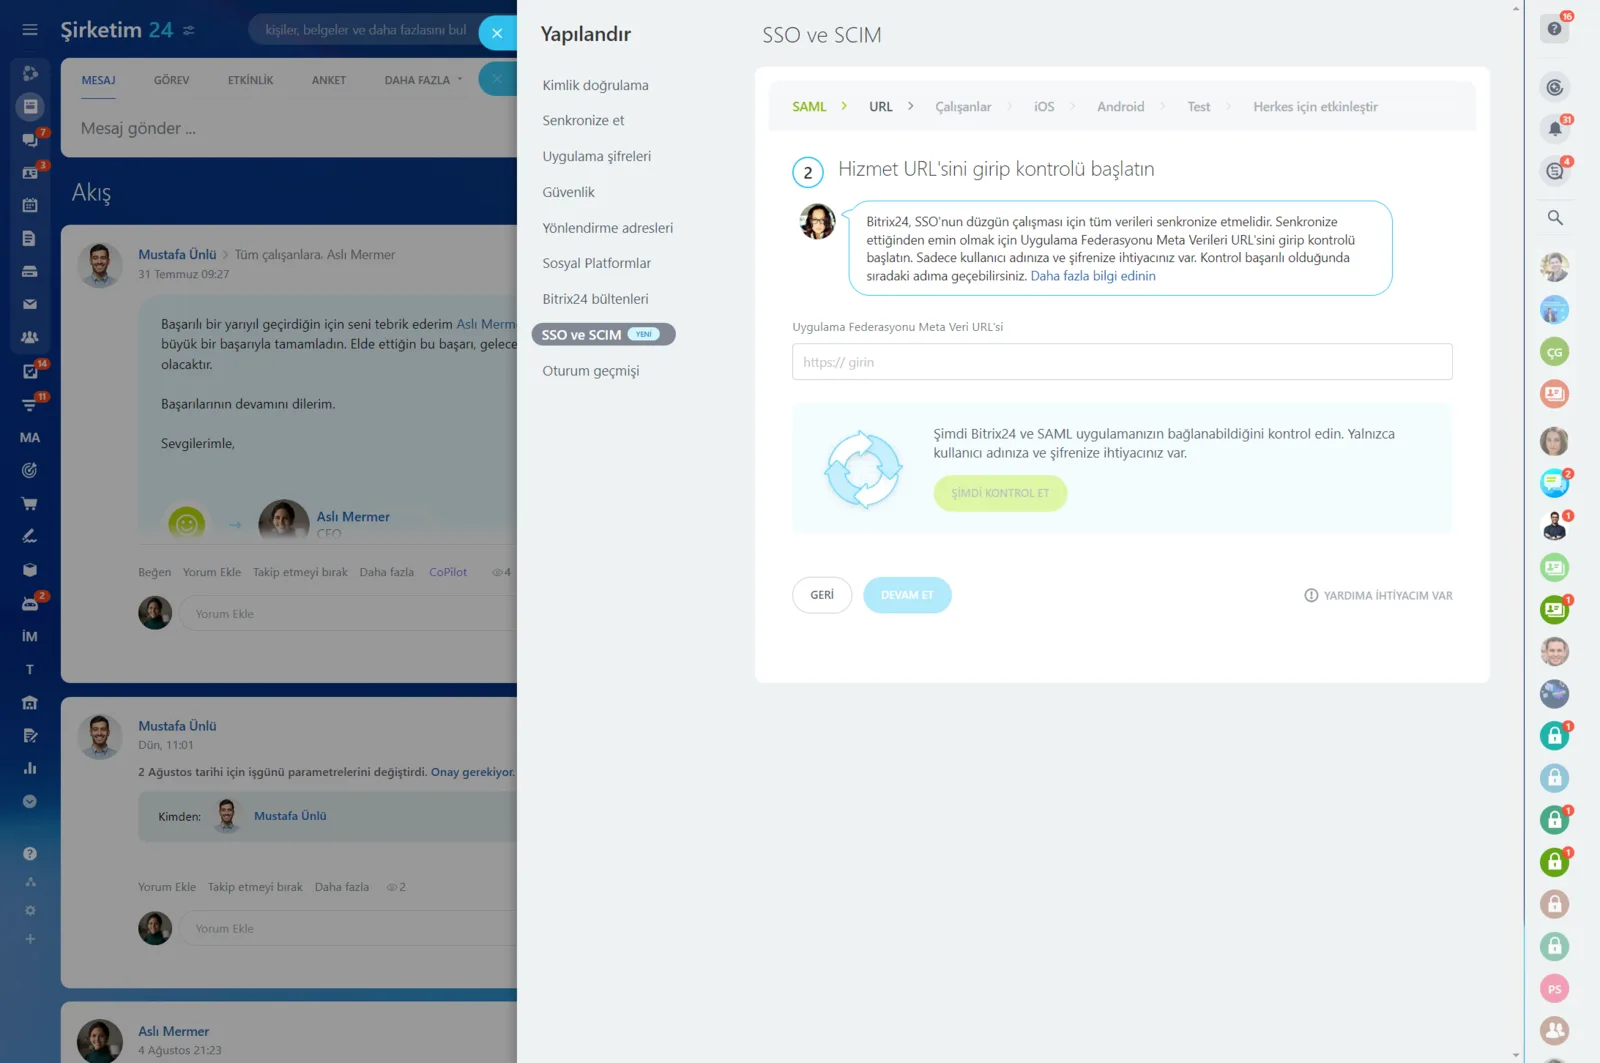
Kimlik doğrulama ayarlarında SAML tabanlı SSO ve SCIM yapılandırma adımları

Güvenlik anketleri ve satın alma süreçleri

Kurumsal satın alma, hazırlıklı olanı ödüllendirir. Güvenlik ve gizlilik belgeleri hazır değilse her yeni müşteri aynı soruları tekrar sorar; döngü uzar, fırsatlar bekler.

Bitrix24 ile veri akış açıklamalarını, mimari özetleri, erişim modelini, günlükleme ve saklama politikalarını hızlıca derleyip güvenlik anketlerine tutarlı yanıt verirsiniz.

  • Veri akış açıklamaları ve mimari özetler tek bir dosyada toplanır.
  • Erişim modeli, günlükleme ve saklama politikası belgelenir.
  • Tekrar eden güvenlik sorularına standart yanıt seti hazırlanır.
  • Denetim ve satın alma döngüsü kısalır, satış beklemede kalmaz.
YETENEKLER

Öne çıkan yetenekler

Rol ve erişim seviyeleri

Temsilci, ekip lideri, departman müdürü ve yönetici için ayrı roller kurarız. Her rol için görünürlük kapsamı; sadece kendi kayıtları mı, departman mı, tüm şirket mi; tek tek tanımlanır.

Varlık bazında izin

Lead, fırsat, kişi, şirket, teklif ve fatura için ayrı kurallar yazılır. Bir rol fırsatı görüp fatura göremeyebilir; dışa aktarma yetkisi ayrıca kontrol edilir.

Dışa aktarma ve indirme denetimi

Portföyün Excel olarak indirilmesi çoğu veri sızıntısının yolu. Dışa aktarma yetkisini sınırlar, kimin ne zaman ne indirdiğini kayıt altına alırız.

Denetim izi ve değişiklik geçmişi

Kayıt üzerindeki değişiklikler kim, ne zaman ve neyi değiştirdi bilgisiyle tutulur. Bir alanın neden değiştiğini tartışmak yerine geçmişten okursunuz.

Entegrasyon ve uygulama kapsamları

REST API uygulamaları OAuth2 ile kapsam bazlı yetkilendirilir. Market'ten kurulan uygulamalar dahil, her bileşene yalnızca ihtiyacı olan erişim verilir.

KVKK ve GDPR uyum araçları

Rıza kaydı, aydınlatma metni sürümü, saklama süresi ve silme talebi akışı kurulur. TLS ile şifreli iletim, self-hosted kurulumda disk ve veritabanı şifrelemesi mümkündür.

KİMLER İÇİN

Kimler için ideal?

Bu modülü en çok aşağıdaki ekiplerde konuşlandırıyoruz. Sizin senaryonuz listede yoksa da birlikte değerlendirelim.

  • Satış portföyünü temsilci bazında ayırmak isteyen çok kişili satış organizasyonları
  • Bayi ve şube ağında her tarafın sadece kendi verisini görmesi gereken markalar
  • KVKK ve GDPR denetimine hazırlanan finans, sağlık ve hukuk kurumları
  • Kurumsal güvenlik anketlerine düzenli yanıt vermesi gereken B2B tedarikçiler
  • Veri yerleşimi kısıtı nedeniyle self-hosted kurulum değerlendiren BT yöneticileri

Bu sizin sürecinizde nasıl kurulur?

Otuz dakikalık ücretsiz ön görüşmede iş akışınızı dinleyip bu başlığın sizde nasıl çalışacağını birlikte çıkarıyoruz.

Ücretsiz ön görüşme
KURULUM

Nasıl devreye alıyoruz?

Kurulumu biz yapıyoruz; siz sadece süreçlerinizi anlatıyorsunuz.

  1. 01

    Yetki matrisi çalıştayı

    Kimin hangi veriye neden ihtiyaç duyduğunu departman departman çıkarıyoruz. Matris onaylanmadan portalda tek bir ayar değiştirmiyoruz.

  2. 02

    Rol ve hiyerarşi kurulumu

    Departman yapısını, rolleri ve her rol için görünürlük kapsamını kuruyoruz. Okuma, yazma, silme ve dışa aktarma yetkilerini ayrı ayrı tanımlıyoruz.

  3. 03

    Entegrasyon kapsamlarının sınırlanması

    REST API uygulamaları ve Market bileşenleri için OAuth2 kapsamlarını asgari düzeye çekiyor, kullanılmayan yetkilendirmeleri kapatıyoruz.

  4. 04

    Uyum ve denetim izi

    Rıza kaydı, saklama süresi ve silme talebi akışını kuruyor; kritik alan değişiklikleri için bildirim ve denetim izi raporlarını devreye alıyoruz.

  5. 05

    Eğitim ve düzenli gözden geçirme

    Yöneticilere yetki ekranlarının eğitimini veriyor, işe giriş ve çıkış süreçleri için kontrol listesi hazırlıyor, yetkileri dönemsel gözden geçiriyoruz.

Birlikte çalıştığı modüller

CRM varlıkları ve satış hunileriŞirket yapısı ve departman hiyerarşisiREST API ve OAuth 2.0 kapsamlarıBitrix24 Market uygulamalarıDoküman yönetimi ve dosya paylaşımıDenetim izi ve değişiklik geçmişiSelf-hosted (Bitrix24 On-Premise) dağıtım

Sıkça Sorulan Sorular

Temsilcinin sadece kendi müşterilerini görmesini sağlayabilir miyiz?

Sağlayabilirsiniz. Erişim seviyesini "yalnızca kendi kayıtları" olarak tanımlıyoruz; ekip lideri departmanını, müdür alt departmanları görecek şekilde hiyerarşi kuruyoruz. Ortak havuzda bekleyen kayıtlar için ayrı bir kural yazılır.

Ayrılan çalışanın verisi ne oluyor?

Hesabı devre dışı bırakıyor, kayıtlarını toplu olarak yeni sorumluya devrediyoruz. Kayıt geçmişi, konuşmalar ve dosyalar portalda kalır. Çıkış sürecine dışa aktarma yetkisinin önceden kapatılmasını da ekliyoruz.

Denetim izi ne kadar detaylı?

Kayıt bazında değişiklik geçmişi kim, ne zaman ve hangi alan bilgisiyle tutulur. Oturum açma, uygulama yetkilendirme ve dışa aktarma gibi işlemler de izlenebilir. Kritik alanlar için ayrıca bildirim kuruyoruz.

Verimiz nerede saklanıyor?

Bulut sürümünde bölge tercihi yapılabiliyor; AB bölgesi seçeneği veri egemenliği gereksinimlerini destekler. Regüle sektörlerde veya ağ içinde kalması gereken senaryolarda self-hosted kurulum yapıyor, anahtar yönetimini sizin kasanızda bırakıyoruz.

Bu özelliği işinize göre kuralım

Süreçlerinizi dinleyip hangi ayarların size uyduğunu gösteren ücretsiz bir ön görüşme planlayalım.